Segurança e direitos
O que é deepfake e como identificá-lo? Guia de uso responsável
Deepfake é um conteúdo visual, sonoro ou em vídeo criado ou alterado por IA para parecer uma pessoa ou um fato reais. Explicamos os riscos, como verificar um conteúdo suspeito e o que é o uso responsável.
Equipe Zling AI7 min de leitura
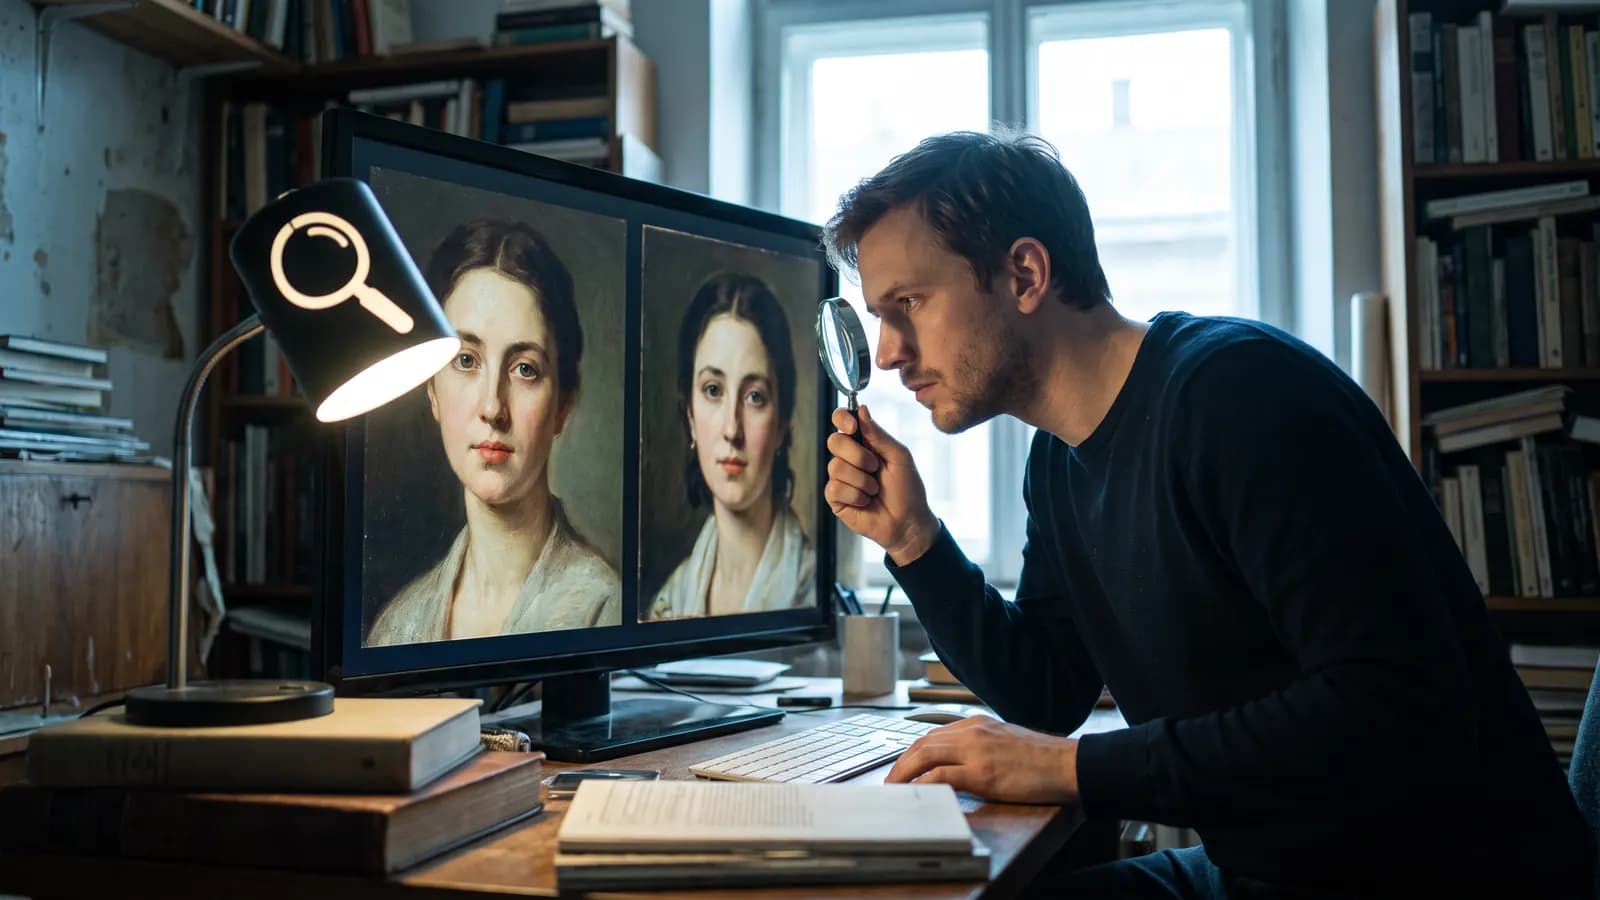
Resposta curta: deepfake é uma imagem, um áudio ou um vídeo criado ou alterado por IA que se parece com uma pessoa, um lugar ou um fato reais e que parece verdadeiro. A tecnologia também é usada em trabalhos criativos e divertidos; o dano surge quando o conteúdo é feito sem o consentimento da pessoa e com o objetivo de enganar. Neste texto, explicamos a definição, os principais riscos, como verificar se um conteúdo é verdadeiro e o que é o uso responsável. Este texto não é uma orientação jurídica.
O que é exatamente um deepfake?
O Regulamento Europeu de IA define “deep fake” como um conteúdo de imagem, áudio ou vídeo gerado ou alterado por IA que se assemelha a pessoas, objetos, lugares, entidades ou eventos existentes e que pode parecer, de forma enganosa, autêntico ou verdadeiro. O comunicado conjunto da NSA, do FBI e da CISA trata o deepfake como mídia sintética criada ou alterada com aprendizado de máquina ou aprendizado profundo. Em ambas as definições, o ponto em comum é que o conteúdo é artificial e parece real.
Nem toda imagem feita com IA é um deepfake. Uma cena claramente imaginária, uma imagem em estilo de desenho animado ou uma paisagem que não se parece com nenhum lugar real não tenta se passar pela realidade. O problema está em imitar o rosto, a voz ou as palavras de uma pessoa real de um jeito que pareça verdadeiro.
Quais danos o deepfake pode causar?
- Golpes: segundo o alerta da FTC, golpistas conseguem clonar a voz de um familiar com um pequeno trecho de áudio compartilhado na internet e um programa de clonagem de voz; então ligam com a história de que “há uma emergência e é preciso dinheiro”.
- Falsificação de identidade contra organizações: o comunicado da NSA, do FBI e da CISA cita, entre as principais ameaças, ataques à marca, a imitação de executivos e de responsáveis financeiros e comunicações falsas para obter acesso a redes.
- Desinformação: um vídeo ou áudio que mostra um fato que não aconteceu pode influenciar as decisões das pessoas.
- Dano à reputação e à privacidade: mostrar alguém dizendo algo que não disse ou fazendo algo que não fez, sem seu consentimento, pode gerar assédio, chantagem e perda de reputação.
O comunicado da NSA, do FBI e da CISA afirma que há poucos sinais do uso por agentes maliciosos apoiados por Estados, mas considera provável o crescimento do uso, porque atores menos sofisticados têm acesso fácil a essas técnicas.
Como saber se um conteúdo é um deepfake?
Não existe um método definitivo. Incoerências em rostos, dedos, orelhas, dentes e iluminação, desalinhamento entre lábios e voz ou um fundo estranho às vezes ajudam, mas, à medida que os modelos evoluem, essas pistas diminuem. Por isso, é mais sólido verificar a fonte e o contexto do que confiar apenas nos olhos.
| Método | Para que serve? | Limite |
|---|---|---|
| Verificar a fonte | Quem compartilhou, onde apareceu pela primeira vez, existe uma publicação confiável? | Uma conta de aparência confiável também pode ter compartilhado o conteúdo |
| Questionar o contexto | O fato aparece em outras fontes confiáveis? | Em eventos recentes, a checagem leva tempo |
| Observar pistas visuais | Incoerências em mãos, dentes, textos, sombras e luz | Em bons modelos, essas pistas podem não aparecer |
| Busca reversa de imagem | Se a imagem vem de uma foto antiga | Em criações novas, não há resultados |
| Sinais de origem | Credenciais de conteúdo (C2PA) e marcas d'água | A marca pode ser removida; a ausência dela não prova que o conteúdo é verdadeiro |
| Confirmação por outro canal (para áudio) | Ligar para a pessoa no número que você conhece | Se não conseguir falar com ela, confirme com outro familiar |
A C2PA é uma coalizão que desenvolve padrões técnicos abertos para a origem e a autenticidade de conteúdos; a página sobre as Content Credentials descreve um sinal que informa a origem do conteúdo e permite examinar como ele foi criado e seu histórico de edições. A própria página reconhece que pessoas mal-intencionadas continuarão tentando rotular conteúdo sintético como real. Ou seja, esses sinais ajudam, mas não são prova definitiva.
Como se proteger de golpes com voz?
As recomendações da FTC são claras: não confie apenas na voz; para verificar a história, ligue para a pessoa no número que você conhece; se não conseguir falar com ela, tente por meio de outro familiar ou amigo; e desconfie de pedidos de pagamento difíceis de reverter, como dinheiro, criptomoedas ou cartões-presente. Se perceber um golpe, denuncie-o ao órgão competente.
Como usar IA de forma responsável?
- Consentimento: se for usar o rosto, a voz ou a aparência de uma pessoa real, peça autorização expressa antes.
- Não causar dano: não crie conteúdo que humilhe, engane, assedie ou faça alguém parecer cúmplice de algo.
- Transparência: ao compartilhar uma cena realista, diga que ela foi feita com IA.
- Figuras públicas e políticas: evite conteúdos que possam ser tomados como verdadeiros em contextos eleitorais ou jornalísticos.
- Crianças: não crie esse tipo de conteúdo com a imagem de crianças.
O que diz a lei? O exemplo do Regulamento Europeu de IA
O artigo 50 do Regulamento Europeu de IA estabelece obrigações de transparência. Segundo o artigo 50(4), organizações que usam um sistema para criar ou alterar deepfakes e que publicam esse conteúdo (atores na posição de implantadores) devem divulgar que o conteúdo foi gerado ou alterado artificialmente. Se a obra for artística, criativa, satírica ou ficcional, a obrigação se limita a divulgar a existência desse conteúdo de forma apropriada, sem prejudicar a exibição ou a fruição da obra. A página de perguntas frequentes da Comissão Europeia informa que as obrigações dos sistemas abrangidos pelos artigos 50(2) e 50(4) passaram a valer em 2 de agosto de 2026, com período de transição até 2 de dezembro de 2026 para sistemas colocados no mercado antes dessa data; e que foi publicado um código de boas práticas, com texto sobre design e posicionamento, para a rotulagem de deepfakes. Para mais detalhes, veja nosso texto Rotular conteúdo de IA: o que diz o AI Act europeu. As regras do seu país podem ser diferentes; este texto não é uma orientação jurídica.
O que fazer ao encontrar um deepfake?
- Não compartilhe; a divulgação aumenta o dano.
- Verifique a fonte e o contexto.
- Denuncie o conteúdo pela ferramenta de denúncia da plataforma.
- Se houver dano pessoal, guarde prints e o link como prova.
- Em casos de golpe ou chantagem, procure as autoridades competentes e seu banco; órgãos como a FTC mantêm canais de denúncia.
- Se você ou alguém próximo for o alvo, procure apoio jurídico.
Que medidas podem ser adotadas em casa e no trabalho?
O comunicado da NSA, do FBI e da CISA sugere medidas técnicas e não técnicas para organizações: ferramentas de detecção e verificação de fontes, proteção das comunicações de pessoas importantes, compartilhamento de informações, planejamento e ensaio de respostas a tentativas de ataque e treinamento dos funcionários. Você pode adaptar essas recomendações à sua escala.
- Regra do segundo canal para pagamentos: confirme por outro canal que você conhece qualquer pedido de dinheiro ou de mudança de conta, venha ele por mensagem, áudio ou vídeo.
- Desacelere diante da pressão: golpistas usam a urgência; a pressão para “enviar agora” é um sinal de alerta.
- Converse em família: explique a familiares, sobretudo aos mais velhos, que existe golpe de clonagem de voz, e combinem um método de confirmação; esta é uma sugestão prática geral.
- Tenha um procedimento por escrito no trabalho: deixe claro quem aprova qual tipo de pedido e por qual canal.
- Pense no que você publica: áudios e vídeos seus disponíveis publicamente podem servir de material para imitação; revise o que compartilha.
Erros comuns
- Confiar nos olhos: um bom deepfake pode passar despercebido.
- Enviar dinheiro porque reconheceu a voz: vozes podem ser clonadas; sempre ligue de volta.
- Achar que, sem marca d'água, é verdadeiro: as marcas podem ser removidas ou nunca ter sido adicionadas.
- Criar conteúdo sem consentimento como brincadeira: o dano independe da intenção.
- Compartilhar sem verificar: a desinformação se espalha rapidamente.
Quão confiáveis são os rótulos e as marcas?
Ver o aviso “feito com inteligência artificial” é uma pista útil, mas a ausência do rótulo não prova que o conteúdo é real: pessoas mal-intencionadas não rotulam ou tentam remover a marca. O contrário também vale: o rótulo pode ser falsificado. Por isso, use os rótulos ao lado da verificação de fonte e de contexto, e não no lugar dela. Para as regras de rotulagem, veja nosso texto Rotular conteúdo de IA.
Resumo
- Deepfake é um conteúdo realista criado ou alterado por IA para parecer uma pessoa ou um fato reais.
- Os principais riscos são golpes, falsificação de identidade, desinformação e dano à reputação.
- Olhar não basta; verificar a fonte, o contexto e ligar de volta para o número conhecido é mais sólido.
- Marcas de origem ajudam, mas podem ser removidas ou ausentes.
- Uso responsável: consentimento, não causar dano e dizer que é IA.
Perguntas frequentes
Toda imagem feita com IA é um deepfake?
Não. Pelo Regulamento Europeu de IA, deepfake é um conteúdo que se assemelha a pessoas ou eventos existentes e pode parecer autêntico. Uma cena claramente imaginária não é um deepfake nesse sentido.
Consigo reconhecer um deepfake só olhando?
Às vezes, mas isso não é confiável. Conforme os modelos evoluem, as incoerências diminuem. Verificar a fonte e o contexto e, no caso de áudio, ligar de volta para o número que você conhece é mais seguro.
Podem clonar minha voz e me imitar?
A FTC alerta que golpistas conseguem imitar a voz de um familiar com um pequeno trecho de áudio público e um programa de clonagem. Por isso, em pedidos urgentes de dinheiro, ligue de volta para a pessoa pelo número que você já conhece.
Criar um deepfake é legal?
Depende do país e do conteúdo. O Regulamento Europeu de IA exige divulgação de deepfakes publicados por organizações; criar conteúdo nocivo sem o consentimento da pessoa pode ser ilegal em vários lugares. Procure orientação jurídica quando tiver dúvidas.
O que fazer se eu encontrar um deepfake?
Não compartilhe, verifique a fonte e o contexto, denuncie pela ferramenta da plataforma e guarde prints e o link como prova. Em caso de golpe ou chantagem, procure as autoridades e seu banco.
Fontes
- EUR-Lex: Regulation (EU) 2024/1689 (Artificial Intelligence Act)
- European Commission: Code of practice on transparency of AI-generated content (FAQ)
- NSA, FBI, CISA: Contextualizing Deepfake Threats to Organizations (2023)
- U.S. Federal Trade Commission: Scammers use AI to enhance their family emergency schemes
- C2PA: Coalition for Content Provenance and Authenticity
- Content Credentials
Posts relacionados
Segurança e direitos
Direitos autorais de imagens com IA: de quem são e como usar?
O direito autoral de uma imagem de IA depende de quanta criação humana há nela. Explicamos a posição do Escritório de Direitos Autorais dos EUA, uma decisão judicial e as regras europeias, além do debate sobre os dados de treinamento.
7 min de leitura
Segurança e direitos
IA e privacidade: o que acontece com a foto que você envia?
A foto que você envia costuma ser processada por um provedor; o armazenamento e o uso no treinamento dependem da política. Explicamos o que verificar e a base dos direitos previstos no GDPR e na KVKK.
8 min de leitura
Segurança e direitos
Rotular conteúdo de IA: o Regulamento Europeu de IA e as plataformas
O artigo 50 do Regulamento Europeu de IA exige que fornecedores marquem as saídas de forma legível por máquina e que quem publica deepfakes os divulgue. Explicamos as datas, as regras das plataformas e o padrão C2PA.
8 min de leitura